
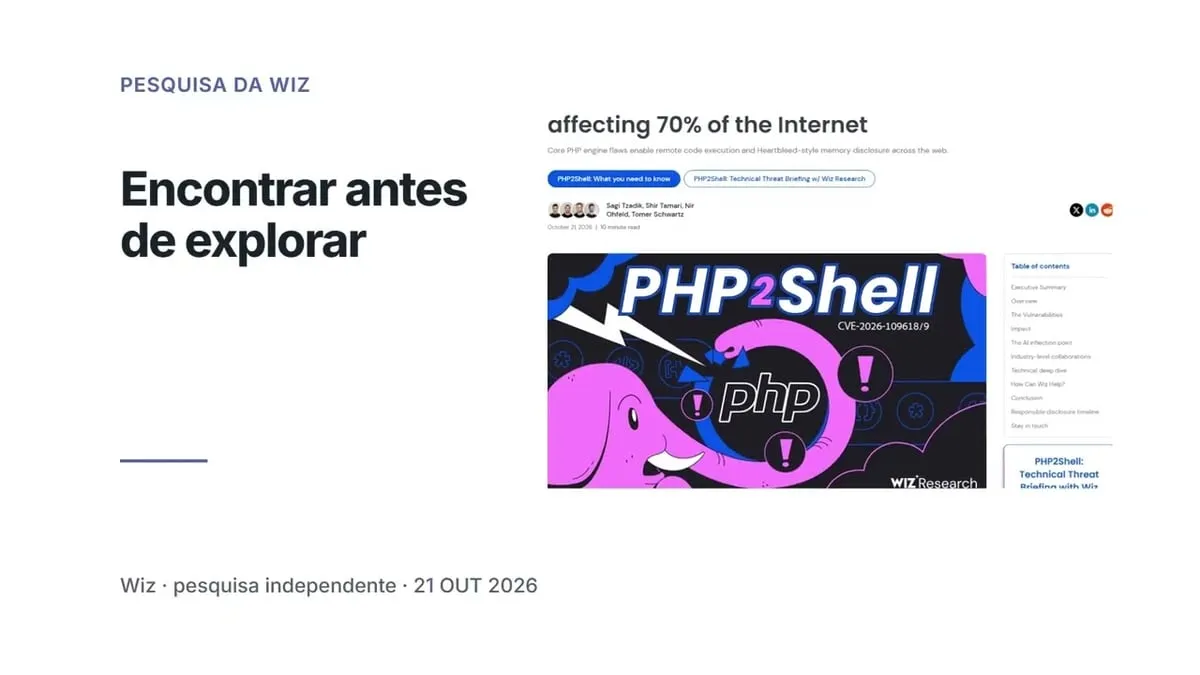
Duas falhas graves no PHP, a linguagem de programação por trás de boa parte dos sites do mundo, colocaram empresas, desenvolvedores e provedores de hospedagem em alerta nesta semana. Batizadas de PHP2Shell e registradas como CVE-2026-109618 e CVE-2026-109619, elas permitem que um invasor execute comandos no servidor sem precisar de login, com uma única requisição.
A correção já está disponível desde 21 de outubro de 2026. O vídeo abaixo explica o caso em poucos minutos:
Por que o alerta é tão grande
O PHP está presente em 69,3% dos sites cuja linguagem de servidor é conhecida, segundo a W3Techs, que faz o levantamento. É a base de plataformas como WordPress, Drupal e Joomla, usadas por lojas virtuais, blogs, portais e sites de empresas de todo porte.
As falhas estão no próprio núcleo da linguagem, e não em um plugin ou tema. Por isso, praticamente toda instalação que atende páginas na web é afetada, seja com PHP-FPM, Apache com mod_php, php-cgi, FrankenPHP ou LiteSpeed. O cenário de maior risco, segundo os pesquisadores, é o Apache com mod_php.
A gravidade foi classificada em 9,2 numa escala que vai até 10 (CVSS 4.0). Pesquisadores da Wiz, empresa de segurança que publicou a análise técnica, demonstraram a invasão sem login em sites com WordPress, Drupal e Joomla.
O papel da inteligência artificial
Um dos pontos que mais chamou atenção foi o uso de inteligência artificial. Segundo a Wiz, modelos de IA de ponta reduziram muito a dificuldade de transformar a falha em um ataque funcional, um trabalho que antes exigiria muito mais tempo de especialistas.
O caso também teve vazamento: detalhes circularam em 20 de outubro, antes da divulgação coordenada. A Amazon registrou uma tentativa de exploração ainda em 17 de outubro, e já existe código de ataque público.
Quais versões corrigem
O projeto PHP publicou as atualizações de segurança em 21 de outubro:
- PHP 8.5.12
- PHP 8.4.27
- PHP 8.3.36
- PHP 8.2.35
As versões 8.1 e anteriores não têm mais suporte oficial. Para 7.4, 8.0 e 8.1, a equipe de segurança liberou apenas correções mínimas para quem compila o PHP a partir do código-fonte. Segundo levantamento da Bitsight, cerca de dois terços das instalações encontradas em varreduras ainda rodam versões sem correção, e o PHP 7.4 é a mais comum.
O que fazer agora
- Tem site em hospedagem compartilhada? Pergunte ao provedor se o PHP do seu plano já foi atualizado para uma das versões acima.
- Cuida do próprio servidor? Atualize o PHP pelos pacotes da distribuição ou do fornecedor, que receberam a correção antes da divulgação, e reinicie o serviço.
- Usa uma versão antiga, como 7.4? Planeje a migração para uma versão com suporte. Até lá, quem não consegue corrigir deve considerar tirar o sistema do ar, como recomendou o centro de segurança cibernética do Reino Unido (NCSC).
- Atualizar só o WordPress ou os plugins não resolve. A falha está no PHP. Regras de firewall de aplicação, como as que a Cloudflare liberou para todos os clientes, ajudam, mas não substituem a atualização.
Para as pequenas empresas de Sorocaba e região que mantêm site institucional ou loja virtual, o recado é simples: vale uma mensagem hoje para quem cuida do site ou da hospedagem, confirmando que a atualização foi feita.
Com informações do projeto PHP, da Wiz, da Help Net Security, da Bitsight, da Endor Labs e da W3Techs.